

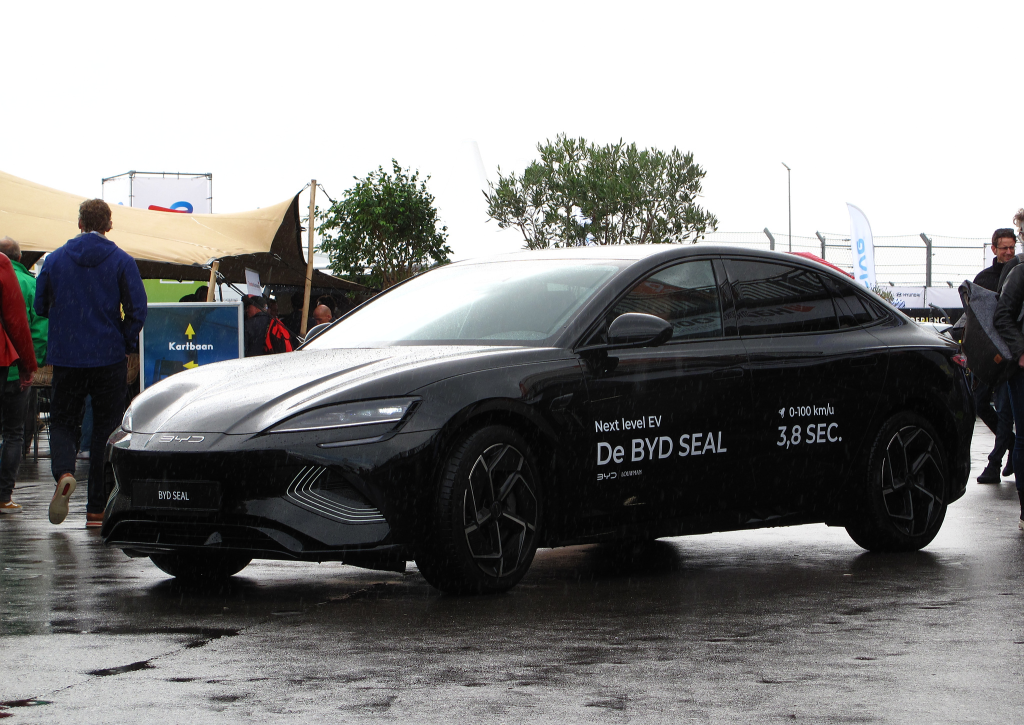
Macchina cinese, super spia? La questione si pone in primo luogo dopo l’approccio di un eurodeputato alla BYD il 4 novembre. Fotocamere, geolocalizzazione e software effettivamente raccogliere informazioni sensibili. Ma una capacità tecnica, un difetto e un’operazione di intelligenza non sono uguali. Casi norvegesi, testi cinesi e decisioni occidentali pongono un serio rischio, senza stabilire che qualsiasi auto cinese sta trasmettendo le sue osservazioni a Pechino.
L’auto collegata ha cambiato la natura del dibattito auto. A prezzo, l’autonomia e la sicurezza stradale ora aggiungono una domanda: chi può vedere cosa registra? Questa domanda riguarda i conducenti. Esso coinvolge anche eserciti, amministrazioni e operatori di infrastrutture critiche.
La Cina occupa un posto speciale in questa discussione. I suoi produttori stanno espandendo le loro vendite internazionali, mentre la sua legislazione richiede la cooperazione con i servizi di intelligence. Le autorità occidentali temono che l’accesso industriale o commerciale diventerà uno strumento di sorveglianza. Per misurare questa minaccia, tuttavia, è necessario esaminare veicoli, software e accesso reale, piuttosto che dedurre un’operazione di spionaggio di un logo.
Macchina cinese: un avviso politico, non un verdetto
Il 4 novembre 2026, quattordici eurodeputati hanno chiesto alla Commissione europea di valutare le potenziali minacce poste dalle auto BYD. Secondo un’agenzia di stampa, vogliono una revisione da parte dell’Agenzia europea per la sicurezza informatica e considerano le restrizioni sugli appalti pubblici. Il deputato francese François Kalfon prende questa iniziativa.
Ciò segue il divieto di accesso BYD alla base aerea statunitense a Kadena, in Giappone, alla fine di ottobre. I funzionari militari degli Stati Uniti sostengono un rischio di sicurezza che considerano inaccettabile. Gli elementi tecnici dettagliati che giustificano questa valutazione non sono stati resi pubblici nei documenti esaminati per questo articolo.
Una base militare può applicare precauzioni prima che venga dimostrato un incidente. Questa decisione non costituisce pertanto una constatazione giudiziaria di spionaggio o un divieto generale dei veicoli cinesi in Europa. Analogamente, chiedere una valutazione a Bruxelles non significa che abbia già concluso.
BYD sfida il rischio di accesso dalla Cina ai dati dei propri clienti europei. Il produttore sostiene che la sua filiale europea non li rende disponibili alle sue entità o ai terzi cinesi. Questa posizione deve essere inclusa nel dibattito, insieme alle richieste di controllo.
Quali sensori possono effettivamente dire
Un’automobile moderna produce diverse famiglie di dati. I computer misurano velocità, frenata, carico della batteria o difetti tecnici. Il sistema di navigazione elabora una posizione. Le telecamere osservano la strada e, su alcuni modelli, l’attenzione del conducente. Un assistente vocale si occupa dei comandi. Un telefono associato può portare contatti e destinazioni.
Non tutte queste attrezzature esistono su ogni veicolo. Il loro funzionamento dipende dal modello, mercato, opzioni e versione software. Un lidar misura le distanze; la sua presenza non mostra l’invio di una mappa a un server. Una telecamera di soccorso del parcheggio può elaborare un’immagine in memoria, quindi cancellare, senza fare un archivio video.
Tuttavia, la localizzazione è particolarmente rivelante. Una successione di viaggi può rivelare una casa, un posto di lavoro e abitudini. Attraversato con gli orari, può informare sull’attività di un sito. La sensibilità deriva tanto dalla ripetizione e dalla riconciliazione delle informazioni quanto da un’immagine spettacolare.
Un esempio concreto di telemetria può essere trovato nell’avviso europeo di BYD Data Act. Include velocità, chilometraggio, pressione dei pneumatici e condizioni della batteria. Alcune categorie possono essere raccolte e inviate a server ogni trenta o sessanta secondi, a seconda della funzione e della configurazione.
Lo stesso documento descrive i registri di aggiornamento e la diagnostica. Annuncia lo storage su Google Cloud in un data center a Parigi. Queste indicazioni documentano i flussi industriali. Non solo dimostrano la cattura clandestina o il trasferimento in Cina.
Collezione, Leakage, Pirateria e Intelligenza: Quattro Situazioni
La collezione commerciale è il primo livello. Un produttore gestisce i dati per un servizio, una diagnosi o un miglioramento di un prodotto. Deve essere in grado di spiegare la loro utilità, durata e destinatari. L’eccessiva collezione può danneggiare la privacy senza essere parte di un’operazione di stato.
Una perdita è un altro problema. I file normalmente riservati diventano accessibili per errore o a causa di una protezione insufficiente. La pirateria implica l’accesso non autorizzato a un account, un server o un sistema integrato. Il produttore può essere la vittima, piuttosto che l’organizzatore.
Lo spionaggio richiede ancora una dimostrazione diversa: chi ha ottenuto quali informazioni, con quali mezzi e per quale destinatario? La presenza di sensori non risponde a queste domande. Le prove possono essere basate su trasmissioni osservate, accesso documentato, o un’indagine dei fatti. Nessuno di questi elementi può essere sostituito dalla sola nazionalità di un’impresa.
In Norvegia, immagini registrate e rischio di arresto
Gli episodi norvegesi illustrano queste differenze. Nel settembre 2026, i veicoli noleggiati per l’esercizio militare Hovedstad registrarono immagini. I militari hanno scoperto queste registrazioni. Il ministro norvegese della difesa ha confermato l’episodio in una risposta parlamentare del 16 ottobre e ha indicato che i dati sono stati cancellati.
Secondo la stampa norvegese, almeno due dei veicoli erano Deepal, un marchio del gruppo Changan. Questo episodio non dovrebbe quindi essere attribuito a BYD. Le informazioni pubbliche istituiscono una registrazione nei veicoli. Non dimostrano che le immagini sono state trasmesse ai servizi cinesi. Consolidare le due dichiarazioni trasformerebbe un incidente di sicurezza in un incarico non stabilito.
Un altro caso riguarda gli autobus. Il 28 ottobre 2025, l’operatore di trasporto Ruter ha presentato test su un nuovo Yutong cinese e un VDL olandese più vecchio. Sul Yutong, l’accesso digitale agli aggiornamenti e alla diagnostica includeva la gestione della batteria e della potenza.
Ruter ha concluso che il veicolo potrebbe, in teoria, essere fermato o reso inutilizzabile da questo accesso. L’operatore non ha annunciato che ha scoperto un attacco cinese o ha pubblicato la dimostrazione di una sosta dannosa in circolazione. I suoi test hanno anche indicato che le telecamere non sono state collegate a Internet e non hanno trasmesso immagini o video.
Questi risultati non possono essere estesi a tutte le auto cinesi o anche a tutte le versioni di un autobus. Nel maggio 2026, il governo britannico ha indicato che gli aggiornamenti degli Yutongs interessati nel Regno Unito dovrebbero essere effettuati in un workshop. Il mercato di destinazione e la configurazione tecnica cambiano quindi la valutazione del rischio.
Perché gli aggiornamenti remoti
Gli aggiornamenti remoti possono correggere una vulnerabilità senza ricordare ogni auto nel garage. Possono migliorare la sicurezza. Ma creano anche una catena di fiducia: il veicolo deve riconoscere il software autorizzato, controllare la sua integrità e impedire a un attore non autorizzato di prendere il controllo di esso.
Il pericolo dipende dalle funzioni accessibili. Cambiare l’interfaccia multimediale non è equivalente ad agire in frenata. Un’applicazione per aprire le porte non consente necessariamente l’accesso ai calcolatori di guida. La partizione tra questi sistemi, i diritti dei tecnici e la protezione dei server sono più importanti dell’esistenza di una connessione Internet.
Il controllo del produttore deve anche essere distinto dalla sua diversione. Precondizionare una batteria o iniziare una diagnosi è una funzione normale. Utilizzando senza permesso, o la distribuzione di software compromesso a una flotta, è un altro scenario. La possibilità deve essere testata e documentata prima di essere presentata come capacità acquisita.
Il quadro della Cina ha una specifica preoccupazione
La National Intelligence Act del 2017 spiega alcune delle preoccupazioni occidentali. L’articolo 7 impone alle organizzazioni e ai cittadini di sostenere, assistere e collaborare con l’intelligenza in condizioni legali. L’articolo 14 consente ai servizi di richiedere l’assistenza necessaria da parte delle organizzazioni e delle persone interessate.
La sicurezza informatica cinese La legge fornisce anche assistenza tecnica alle autorità nazionali di sicurezza e di indagine penale. Questa disposizione è ora inclusa nell’articolo 30 nella versione entrata in vigore il 1° gennaio 2026. I riferimenti al vecchio articolo 28 devono quindi essere visti nel loro contesto.
Tali obblighi contribuiscono al rischio di coercizione di Stato. Essi non dimostrano che un’applicazione ha mirato un produttore specifico o che una filiale europea ha accesso ad esso. L’analisi dovrebbe esaminare la governance del gruppo, del personale autorizzato, dei fornitori e dei rimedi disponibili.
La Cina impone anche le proprie restrizioni al trattamento dei dati delle auto sul suo territorio. Le disposizioni che sono entrate in vigore nell’ottobre 2021 regolano i dati personali e i dati importanti. Essi incoraggiano il trattamento nel veicolo e subiscono alcuni trasferimenti al di fuori del paese ad una valutazione della sicurezza. Questo sistema non ordina il rimpatrio di tutti i dati dell’automobile esportati.
Gli standard cinesi sulla sicurezza informatica automobilistica e gli aggiornamenti hanno anche iniziato ad applicarsi il 1 gennaio 2026. Pertanto, Pechino considera i dati stradali come una questione di sicurezza e sovranità. La presenza di queste protezioni non elimina le domande sui poteri di accesso dello Stato.
Le garanzie devono essere verificabili
BYD sostiene che le immagini delle sue telecamere interne ed esterne sono elaborate localmente. La sua presentazione europea afferma che la telecamera panoramica non memorizza immagini catturate. Cita anche una cache fisica per una telecamera di sorveglianza del conducente, riferendosi alle caratteristiche di ogni modello.
Queste dichiarazioni sono utili, ma non sostituiscono un audit indipendente. Ciò che effettivamente esce dal veicolo, quali account possono visualizzare le informazioni, e quali operazioni rimangono possibili dopo un aggiornamento. Il controllo su una versione software non garantisce automaticamente le seguenti versioni.
La posizione europea di un server è un’informazione importante, non una risposta completa. L’accesso remoto da un altro paese rimane tecnicamente separato dalla posizione dei record. Al contrario, l’appartenenza a un gruppo cinese non dimostra l’esistenza di tale accesso. Questi presupposti possono essere separati da registri di attività e controlli di empowerment.
Washington mira software e catena industriale
Gli Stati Uniti hanno scelto un approccio preventivo. La regola federale finalizzata nel gennaio 2025 si applica a determinate connettività automatizzata o software di guida, così come apparecchiature di comunicazione. Esso riguarda i collegamenti con persone sotto la proprietà, il controllo, la giurisdizione o la direzione di Cina o Russia.
I principali bandi software si applicano dalla 2027 annata. Quelli per apparecchiature di connettività si applicano all’annata 2030, o al 1o gennaio 2029 per apparecchiature vintage non associate. L’annata di un veicolo non è sempre confusa con il suo anno di calendario di marketing.
Il testo contiene anche restrizioni sulla vendita di veicoli collegati da produttori stessi collegati a questi due paesi. Il suo perimetro iniziale copre veicoli di meno di 10 001 sterline, o circa 4,5 tonnellate. Non costituisce un divieto indistinto di qualsiasi moneta cinese in qualsiasi automobile.
Questa politica tratta la dipendenza come rischio di sicurezza nazionale prima di un compromesso dimostrato. Non deve essere presentata come conclusione di un’indagine che stabilisce che ogni veicolo mirato sputa sul suo proprietario.
L’Europa ha regole ma deve controllare l’accesso
Il GDPR si applica al trattamento dei dati personali nel suo ambito, indipendentemente dalla nazionalità del produttore. Richiede uno scopo definito, una base giuridica, una raccolta limitata e una sicurezza adeguata. I trasferimenti verso paesi terzi devono rispettare le garanzie previste dal regolamento.
Le autorità europee stabiliscono orientamenti per i veicoli connessi già nel 2021. In Francia, CNIL ha pubblicato una raccomandazione aggiornata sui dati di localizzazione il 30 giugno 2026. In particolare, richiama l’obbligo di consenso per il loro utilizzo, salvo laddove necessario per un servizio specificamente richiesto, secondo le regole di ePrivacy.
La domanda si complica quando un’auto cambia driver. Un noleggio o un veicolo familiare può registrare il viaggio di diverse persone. Le informazioni, i profili degli utenti e l’esercizio dei diritti devono tenerne conto. Il consenso del proprietario non risolve tutte le situazioni.
Un altro aspetto riguarda la certificazione. Le normative internazionali R155 e R156 regolano rispettivamente la gestione della sicurezza informatica e degli aggiornamenti software. L’Unione europea le ha incorporate nei suoi requisiti per le categorie interessate. Organizzano la gestione dei rischi durante la vita del veicolo; non certificano l’assoluta impossibilità di un’intrusione.
Né l’Europa ha ignorato la dipendenza industriale. Il 13 febbraio 2026, gli Stati membri, la Commissione e l’ENISA hanno presentato una valutazione del rischio di veicoli connessi e automatizzati. Accompagna un toolbox non vincolante sulla sicurezza delle catene di approvvigionamento digitali. Questo lavoro è distinto dalla recente richiesta di valutazione per BYD.
Le autorità hanno anche procedure di controllo del mercato automobilistico. In caso di rischio o non conformità, possono imporre correzioni, restrizioni o promemoria. La loro efficacia dipende dalla capacità di controllare i sistemi e quindi monitorare i loro sviluppi software.
La protezione dei dati, la sicurezza informatica e la difesa nazionale rispondono così a diverse domande. Un veicolo può rispettare una procedura di approvazione e rimanere escluso da un sito sensibile. Un divieto locale non dimostra, a sua volta, una violazione del GDPR.
GM, Volkswagen e Kia: il rischio supera la Cina
I casi che coinvolgono altri gruppi impediscono che il problema venga ridotto a un’origine nazionale. Il 30 ottobre 2026, il procuratore generale della Carolina del Nord ha annunciato un accordo di $220 milioni con General Motors. Regola le spese di raccolta non autorizzata e la rivendita di dati di guida e posizione tramite OnStar Smart Driver.
In particolare, le autorità statunitensi hanno accusato GM di registrazioni e trasmissioni insufficientimente trasparenti agli intermediari. I dati potrebbero quindi essere utilizzati dagli assicuratori. L’accordo richiede un consenso esplicito e misure di protezione. Questo è un accordo di accuse, non un caso spia cinese.
La Commissione federale del commercio aveva già concluso un ordine contro GM e OnStar il 14 gennaio 2026. Esso vieta per cinque anni alcune trasmissioni di dati di luogo e di comportamento alle agenzie di informazione dei consumatori. Altri obblighi di trasparenza e di controllo durano 20 anni.
Nel dicembre 2024, i ricercatori hanno anche presentato la mostra di dati per circa 800.000 veicoli elettrici Volkswagen. Informazioni di viaggio e informazioni di contatto del proprietario di abitazione sono stati accessibili senza una protezione adeguata. Il fallimento ha coinvolto Cariad, la sua sussidiaria software. Il gruppo ha indicato che aveva corretto il problema e non aveva trovato abusi da parte di terzi.
Nello stesso anno, i ricercatori hanno documentato una vulnerabilità dei servizi Kia che consente controlli remoti sui veicoli compatibili. Hanno riferito il difetto e poi ha annunciato la sua correzione prima della pubblicazione della loro dimostrazione. Il loro rapporto afferma che non è stato trovato alcun sfruttamento dannoso da Kia.
Questi file mostrano tre diversi problemi: l’uso commerciale contestato dei dati, la loro esposizione accidentale e la possibile diversione delle funzioni connesse. Essi giustificano controlli esigenti per tutti i produttori. Non cancellano le particolari questioni poste dalle leggi e dai rapporti di potere tra gli Stati.
Che un acquirente o un responsabile della flotta può chiedere
Un acquirente può controllare le funzioni effettivamente abilitate, le autorizzazioni dell’applicazione e come eliminare prima di una rivendita. Può chiedere quali dati vengono memorizzati, dove e per quanto tempo. Disattivare una funzione facoltativa può ridurre la raccolta, ma anche rimuovere un servizio utile. Gli aggiornamenti di sicurezza non devono essere trascurati.
Per un’amministrazione o un operatore sensibile, la verifica deve andare oltre. Il contratto può richiedere la mappatura del flusso, l’audit indipendente e il controllo dell’accesso dei fornitori. Le procedure devono includere il cambiamento del conducente, la restituzione del noleggio e la gestione degli incidenti.
Le richieste formulate dagli eurodeputati in novembre riguardano proprio questa transizione dalla dichiarazione al controllo. La fase prevista rimane una valutazione documentata dell’accesso, del software e dell’utilizzo di infrastrutture particolarmente sensibili. Essa determinerà quali restrizioni sono necessarie, per quali veicoli e in quali situazioni.

Commenti